Pourquoi les webhooks transforment la manière dont vos applications communiquent
Dans un écosystème numérique toujours plus connecté, vos applications professionnelles ne vivent pas en vase clos : CRM, outil de facturation, messagerie d'équipe, plateforme de signature électronique… Chaque service produit des événements dont vos autres outils ont besoin pour agir. Un contrat signé doit déclencher la facturation, une commande validée doit mettre à jour le stock, un formulaire soumis doit créer un ticket.
Le problème, c'est que la plupart des intégrations reposent encore sur la vérification manuelle ou le polling : votre application interroge l'API du service à intervalles réguliers pour demander « quelque chose de nouveau ? ». Cette approche a trois défauts majeurs : elle consomme des ressources inutilement, elle génère du trafic réseau superflu, et surtout, elle introduit de la latence entre deux vérifications, l'information peut attendre plusieurs minutes, voire plusieurs heures.
Le webhook : inverser le modèle
Un webhook inverse cette logique. Plutôt que de demander, vous êtes prévenu. Concrètement, vous fournissez au service émetteur une URL de votre application ; dès qu'un événement se produit, le service envoie automatiquement une requête HTTP POST contenant les informations de l'événement vers cette URL.
Les bénéfices pour votre entreprise sont immédiats :
- Réactivité en temps réel : l'information arrive dès que l'événement se produit, pas à la prochaine vérification
- Économie de ressources : plus d'appels API inutiles, moins de charge sur vos serveurs et ceux du service
- Automatisation des processus : un événement déclenche directement une action dans vos outils métiers
- Fiabilité : aucun événement ne passe entre les mailles du filet
Comment ça fonctionne concrètement ?
Le fonctionnement d'un webhook est simple à comprendre avec un diagramme de séquence. Prenons l'exemple d'une application métier connectée à Ugosign, notre solution de signature électronique :
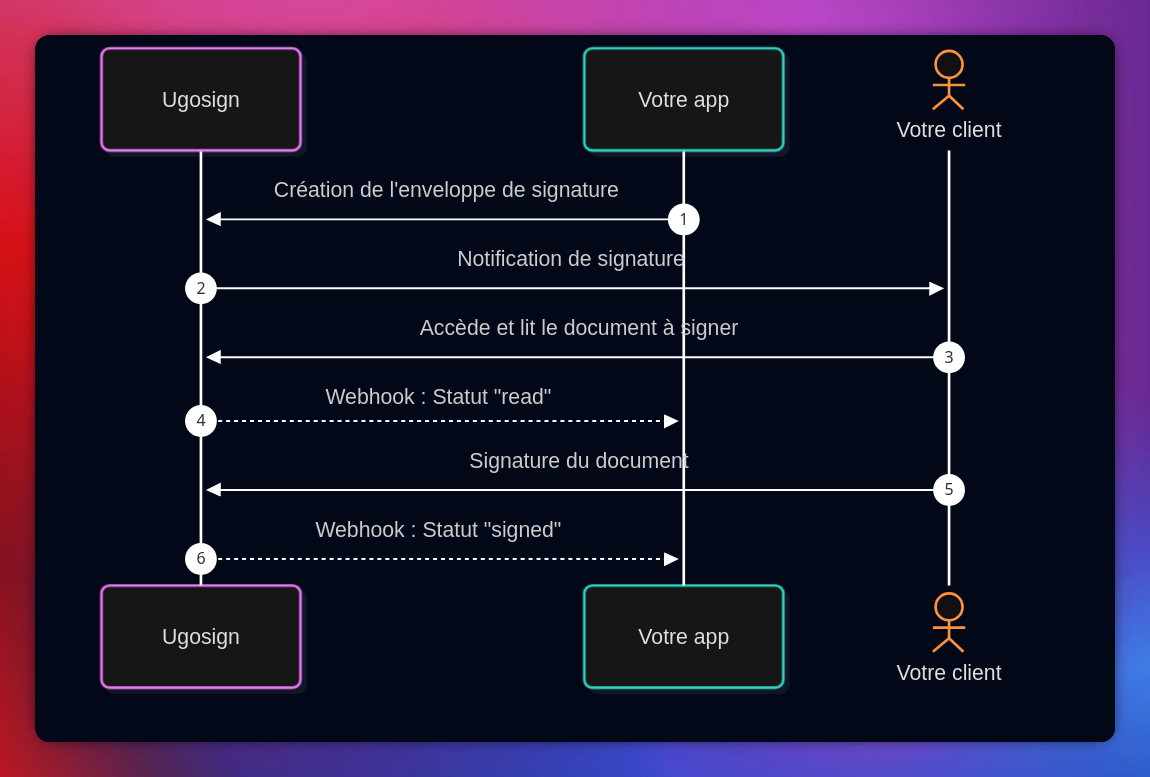
Chaque notification prend la forme d'un payload JSON contenant toutes les informations pertinentes : type d'événement, identité du document, statut, signataire concerné, horodatage. Votre application n'a plus qu'à parser ce message et déclencher les actions appropriées : mettre à jour le dossier du client, alerter un service via Slack ou Teams, lancer la facturation, etc.
Les cas d'usage typiques en entreprise
Les webhooks s'appliquent à pratiquement tous les services avec lesquels vous travaillez déjà :
- Ressources humaines : être notifié quand un salarié a complété son avenant ou sa fiche de consentement
- Ventes : savoir en instantané qu'un devis ou un contrat a été signé, et relancer les dossiers qui traînent
- Opérations : synchroniser vos archives et votre CRM sans intervention manuelle
- Support client : être alerté en cas de refus ou d'expiration d'un document pour agir immédiatement
Concrètement, avec Ugosign
Ugosign applique ce principe aux événements critiques de votre processus de signature :
- Document vu : sachez quand un signataire a ouvert le document
- Document signé : recevez l'alerte immédiate dès la signature complète
- Signature refusée : soyez informé sans délai en cas de refus
La mise en place tient en trois étapes, sans écrire une ligne de code côté émetteur :
- Générez une URL de webhook dans votre application de destination (kChat, Slack, Teams, ou votre propre serveur)
- Dans Ugosign, accédez à la section Intégrations puis Webhooks, et cliquez sur Ajouter un endpoint
- Collez l'URL de destination et validez : l'endpoint est immédiatement fonctionnel
Quelques points à connaître pour une intégration robuste :
- Multi-endpoints : jusqu'à 5 endpoints uniques par organisation, de quoi alimenter simultanément votre CRM, votre ERP et votre GED
- Sécurité intégrée : chaque endpoint reçoit son propre secret HMAC-SHA256, à copier et conserver précieusement dès la création (il n'est affiché qu'une seule fois)
- Réponse attendue : votre serveur doit répondre avec un code 2XX en moins de 5 secondes
- Protection intégrée : en cas de 5 échecs consécutifs, l'endpoint est automatiquement désactivé pour préserver l'intégrité des données
Bien démarrer : quelques bonnes pratiques
Pour que vos webhooks restent fiables et sûrs dans la durée, gardez en tête ces principes :
- Sécurisez votre endpoint : vérifiez la signature HMAC-SHA256 des requêtes reçues avec le secret dédié de l'endpoint pour vous assurer qu'elles sont authentiques
- Répondez vite : accusez réception en moins de 5 secondes avec un code 2xx, puis traitez le message en tâche de fond
- Prévoyez les rejeux : votre application doit tolérer les doublons, notamment en cas de nouvelle tentative de livraison
- Journalisez tout : conservez une trace des payloads reçus pour faciliter le débogage ; Ugosign garde l'historique des appels pendant 90 jours, mais pour un archivage long terme, prévoyez votre propre logging côté serveur
Et si un appel échoue ? Le rôle des logs
Que se passe-t-il si votre serveur est momentanément indisponible ? Un service bien conçu retente automatiquement la livraison en cas d'échec. Et pour vous permettre de vérifier que tout est bien arrivé, Ugosign conserve l'historique complet des appels de chaque endpoint : statut HTTP (200, 404, 500…), payload JSON envoyé et réponse retournée par votre serveur. De quoi diagnostiquer en un clic un timeout, une URL devenue inaccessible ou un format de réponse invalide. Un statut 200 OK confirme que votre serveur a bien reçu et traité la notification.
Envie d'aller plus loin ?
Cet article vous a présenté le principe et les bénéfices des webhooks. Pour la configuration technique détaillée avec Ugosign, les exemples de payloads JSON et les bonnes pratiques pour sécuriser vos endpoints, consultez nos guides complets :